不少企业运维人员在处理VPN设备硬件故障、固件升级迁移场景时,飞马加速器经常碰到授权丢失导致所有远程接入隧道中断、员工外勤无法访问内部业务系统的问题,VPN设备授权:备份与恢复注意事项是整个运维流程里最容易被忽略的核心环节,一旦操作失误不仅会拉长故障恢复时长,还可能导致企业采购的合法授权无法正常激活,影响正常业务运转。本文从实操落地的角度梳理全流程的校验规则和避坑要点,覆盖从备份前准备到恢复后校验的全链路要求。
VPN设备授权备份前的前置校验要求
很多运维人员上来就直接导出设备全量配置包,完全忽略了商用VPN的授权大多和设备底层硬件特征码深度绑定,包括主板序列号、CPU唯一标识、固定网口的物理MAC地址等信息,普通的配置备份文件不会携带授权专属的加密签名字段,直接导出通用配置根本起不到授权备份的作用。
正式执行备份操作前,首先要登录设备的专属授权管理模块,确认当前授权的激活状态、剩余有效期、允许接入的最大终端数、IPsec隧道配额等核心参数,把这些参数截图之后同步存档到离线运维文档中,避免后续恢复完成后无法比对授权是否完整还原,出现配额缩水的问题。
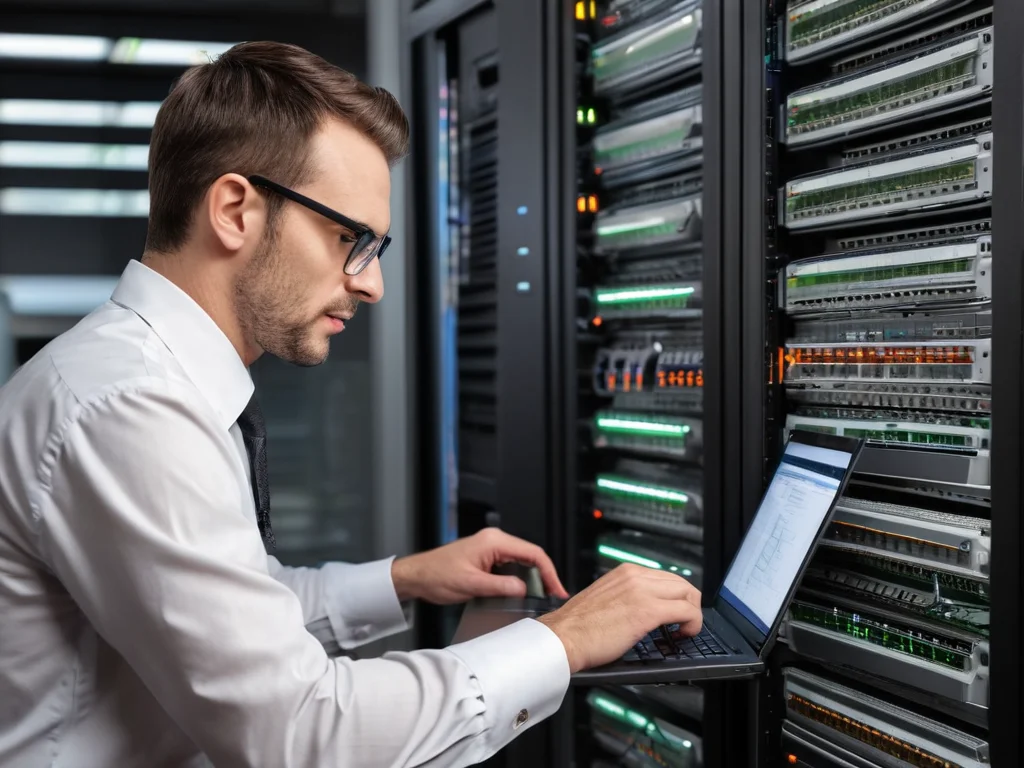
运维人员在服务器机房完成VPN设备授权备份前的参数校验工作,规避后续授权丢失风险。
如果是通过厂商云端线上激活的VPN授权,备份前还要确认当前设备的授权状态已经完成和厂商授权服务器的全量同步,不要在刚提交激活申请、云端还没下发完整授权签名的时候导出备份文件,这种场景下生成的备份包本身就是不完整的,后续导入时会直接校验失败。
授权备份操作的核心合规要点
不少运维习惯把授权备份包和普通的设备配置备份放在同一个共享目录下统一存储,完全没有做额外的加密防护,实际上授权备份包里携带了企业VPN设备独有的硬件特征标识,一旦文件外泄,外部恶意人员可以尝试伪造同特征码的设备向厂商申请授权补发,给企业的网络准入安全带来隐患。
导出授权备份文件之后不要随意修改文件名、用第三方工具压缩或者篡改文件内容,绝大多数商用VPN的授权备份包自带出厂预设的哈希校验机制,哪怕只修改文件里的一个字符,后续导入时设备都会直接判定备份包非法,飞马APP下载直接拒绝加载里面的授权数据。
授权备份必须执行多介质异地存储规则,不要只把备份文件存放在VPN设备的本地内置存储里,如果设备出现硬盘物理损坏、存储芯片烧穿这类极端故障,本地存储的所有备份文件会和原设备一起损毁,等于前期的备份操作完全没有实际意义。
授权恢复操作的分步校验规则
执行授权恢复操作之前,首先要确认待导入备份包的目标设备的硬件特征码,和当初导出备份的源设备完全一致。如果是原设备硬件故障替换的同型号新设备,要提前联系厂商售后在后台完成原授权的旧硬件特征码解绑,再执行导入操作,不然直接导入备份包会直接提示授权不匹配无法生效。
导入授权备份包之后不要立刻重启设备,先停留在授权管理页面,把系统识别到的授权参数,和之前备份前存档的截图逐一比对,确认所有配额、有效期信息都完全匹配之后,先做小范围的连通性测试,验证少量测试VPN隧道可以正常拨号接入,没有出现权限异常的问题之后,再逐步放开全量业务。
所有校验完成之后,要主动触发一次设备和厂商授权服务器的同步操作,确认云端的授权记录已经和当前运行的设备状态完成同步,避免后续厂商后台的定期授权巡检,把刚完成恢复的授权判定为异常未激活状态,自动冻结VPN服务影响正常使用。
备份恢复环节的常见误区规避
不少运维人员误以为只要留存了当初采购VPN授权的序列号,就可以直接完成授权恢复,实际上绝大多数离线激活的VPN授权,序列号仅能用来向厂商申请新的激活文件,没办法直接还原之前已经适配当前设备的自定义授权配置,没有对应备份包的情况下恢复流程会拉长很多。
不要跨大版本固件做授权恢复操作,如果原设备是旧版本固件下导出的授权备份包,直接导入到已经升级了大版本固件的同设备中,飞马APP下载很容易出现新旧版本授权签名机制不兼容的问题,正确的操作顺序是先把设备固件回退到导出备份时的版本,导入授权完成校验之后,再逐步升级设备固件,升级后再次确认授权状态正常。
不要在业务高峰期执行授权恢复操作,哪怕单步导入操作本身耗时很短,部分VPN设备加载新的授权文件时会临时重启VPN准入进程,飞马APP下载短时间内中断所有在线的远程接入隧道,这类操作最好选在业务低峰期执行,提前通知所有有远程接入需求的用户做好断连后重新拨号的准备。